1.
검증을 마친 시스템 사용자가 시스템 자원에 접근할 수 있도록 허락하는 과정은?
- ①Authentication
- ②Authorization
- ③Audit
- ④Accounting
정답 보기
정답 ② · 해설 보기
시행 2023-09-23 · 책형 가 · 25문항 · 출처: 인사혁신처 공개 기출(공공데이터포털, 이용허락 제한 없음)
정답 ② · 해설 보기
ㄱ. 위험 수용 ㄴ. 위험 회피ㄷ. 위험 감소 ㄹ. 위험 전가
정답 ① · 해설 보기
정답 ② · 해설 보기
정답 ② · 해설 보기
chmod 2755 file1
정답 ③ · 해설 보기
정답 ③ · 해설 보기
정답 ③ · 해설 보기
는 정보통신시스템 등에 대한 보안 및 정보의 안전한 관리를 위하여 대통령령으로 정하는 기준에 해당하는 임직원을(가)로 지정하고 과학기술정보통신부장관에게 신고하여야 한다.(나)
정답 ① · 해설 보기
정답 ④ · 해설 보기
정답 ③ · 해설 보기
○ 패리티를 생성하기 위해 XOR 연산자를 이용한 오류 정정 코드를 사용한다.○ 패리티 블록들은 전체 디스크 배열에 분산되어 저장된다.
정답 ④ · 해설 보기
정답 ① · 해설 보기
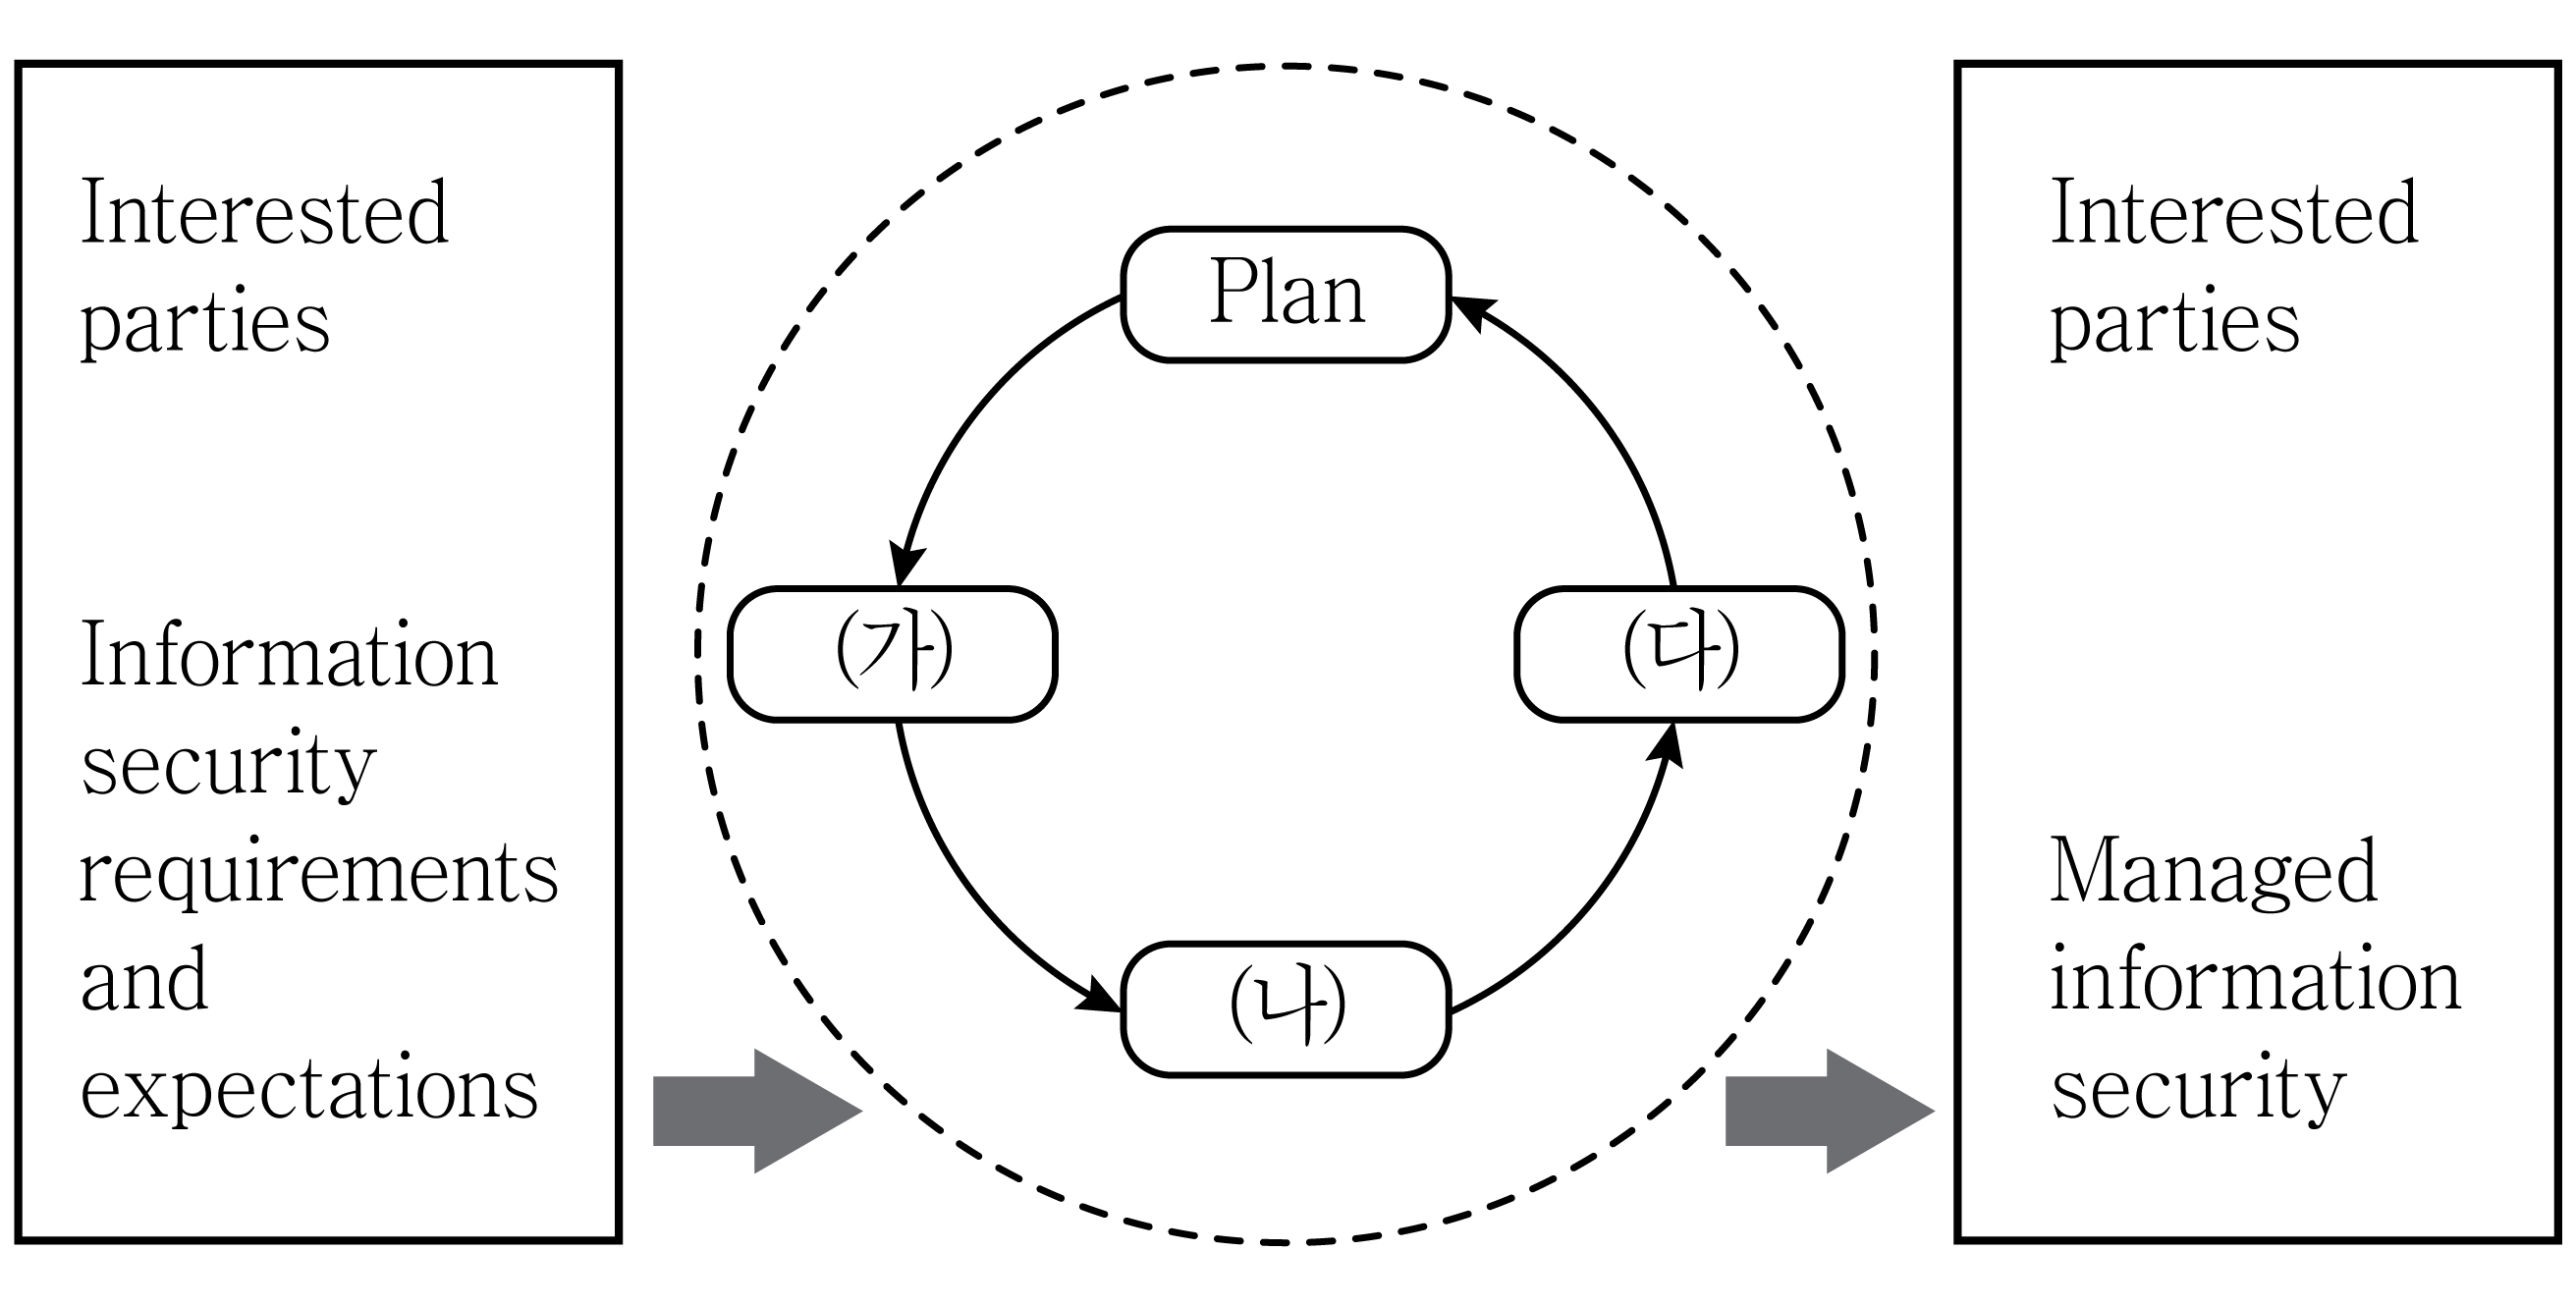
정답 ④ · 해설 보기
정답 ④ · 해설 보기
정답 ② · 해설 보기
개인정보 보호위원회는 개인정보처리자의 개인정보 처리 및 보호와 관련한 일련의 조치가 「개인정보 보호법」에 부합하는지 등에 관하여 인증할 수 있다. 인증의 유효기간은으로 하며, 인증의 실효성 유지를 위하여(가)사후관리를 실시하여야 한다.(나)
정답 ③ · 해설 보기
정답 ② · 해설 보기
사용자가 인지하지 못한 사이에 웹 서버가 신뢰하는 사용자의 웹 브라우저로부터 공격자가 의도한 명령이 웹 서버에 전달되어 사용자의 권한으로 실행되도록 한다.
정답 ④ · 해설 보기
○ 공격자는 클라이언트와 서버의 TCP 연결 상태를 스니핑한다.○ 공격자는 세션이 완전히 끊어지지 않는 범위에서 서버에게세그먼트를 보내어 서버를 잠시 Closed 상태로 만든다.(가)○ 공격자는 조작된번호로 서버와 새로운 TCP 연결을 설정한다.(나)○ 결과적으로 공격자는 세션을 탈취하고 인증을 회피할 수 있게 된다.
정답 ③ · 해설 보기
○ D는 임의 개인키 과 를 생성하고 이에 대응하는 공개키 과 를 계산한다.○ A가 를 B에게 전송한다.○ D는 를 가로채고 대신에 을 B에게 전송한다.○ B는 을 받고 A에게 를 전송한다.○ D는 를 가로채고 대신에 를 A에게 전송한다.○ A가 를 받는다.
정답 ③ · 해설 보기
ㄱ. 무선 단말과 AP 사이 구간에서의 데이터 기밀성과 무결성을 위해 동일한 128비트 키가 사용된다.ㄴ. Michael 알고리즘에 의한 MIC(Message Integrity Code)를 추가하여 무결성을 제공한다.ㄷ. 데이터 암호화를 위해 AES 암호 알고리즘과 CBC 블록 암호 운용 모드를 사용한다.ㄹ. CBC 블록 암호 운용 모드를 이용한 암호 기반의 MAC을 이용한다.
정답 ② · 해설 보기
정답 ④ · 해설 보기
정답 ② · 해설 보기
정답 ① · 해설 보기
○ 서버가 클라이언트로부터 요청을 받으면 서버는 클라이언트에 관한 정보를 파일이나 문자열로 저장한다.○ 서버는 클라이언트에게 보내는 응답에 쿠키를 포함한다.○ 클라이언트가 응답을 받으면 브라우저는 쿠키를 도메인 서버 이름으로 정렬되는 쿠키 디렉터리에 저장한다.
정답 ④ · 해설 보기