1.사용자 A가 사용자 B에게 보낼 메시지에 대한 전자서명을 생성하는 데 필요한 키는?
- ①사용자 A의 개인키
- ②사용자 A의 공개키
- ③사용자 B의 개인키
- ④사용자 B의 공개키
정답 보기
정답 ① · 해설 보기
2.원본 파일에 숨기고자 하는 정보를 삽입하고 숨겨진 정보의 존재 여부를 알기 어렵게 하는 기술은?
- ①퍼징(Fuzzing)
- ②스캐닝(Scanning)
- ③크립토그래피(Cryptography)
- ④스테가노그래피(Steganography)
정답 보기
정답 ④ · 해설 보기
3.다음에서 설명하는 공격 방법은?
○ 사람의 심리를 이용하여 보안 기술을 무력화시키고 정보를 얻는 공격 방법
○ 신뢰할 수 있는 사람으로 위장하여 다른 사람의 정보에 접근하는 공격 방법
- ①재전송 공격(Replay Attack)
- ②무차별 대입 공격(Brute-Force Attack)
- ③사회공학 공격(Social Engineering Attack)
- ④중간자 공격(Man-in-the-Middle Attack)
정답 보기
정답 ③ · 해설 보기
4.블록 암호의 운영 모드 중 ECB 모드와 CBC 모드에 대한 설명으로 옳은 것은?
- ①ECB 모드는 블록의 변화가 다른 블록에 영향을 주지 않아 안전하다.
- ②ECB 모드는 암호화할 때, 같은 데이터 블록에 대해 같은 암호문 블록을 생성한다.
- ③CBC 모드는 블록의 변화가 이전 블록에 영향을 주므로 패턴을 추적하기 어렵다.
- ④CBC 모드는 암호화할 때, 이전 블록의 결과가 필요하지 않다.
정답 보기
정답 ② · 해설 보기
- ①무결성(Integrity)
- ②확장성(Scalability)
- ③가용성(Availability)
- ④기밀성(Confidentiality)
정답 보기
정답 ② · 해설 보기
6.로컬에서 통신하고 있는 서버와 클라이언트의 IP 주소에 대한 MAC 주소를 공격자의 MAC 주소로 속여, 클라이언트와 서버 간에 이동하는 패킷이 공격자로 전송되도록 하는 공격 기법은?
- ①SYN 플러딩
- ②DNS 스푸핑
- ③ARP 스푸핑
- ④ICMP 리다이렉트 공격
정답 보기
정답 ③ · 해설 보기
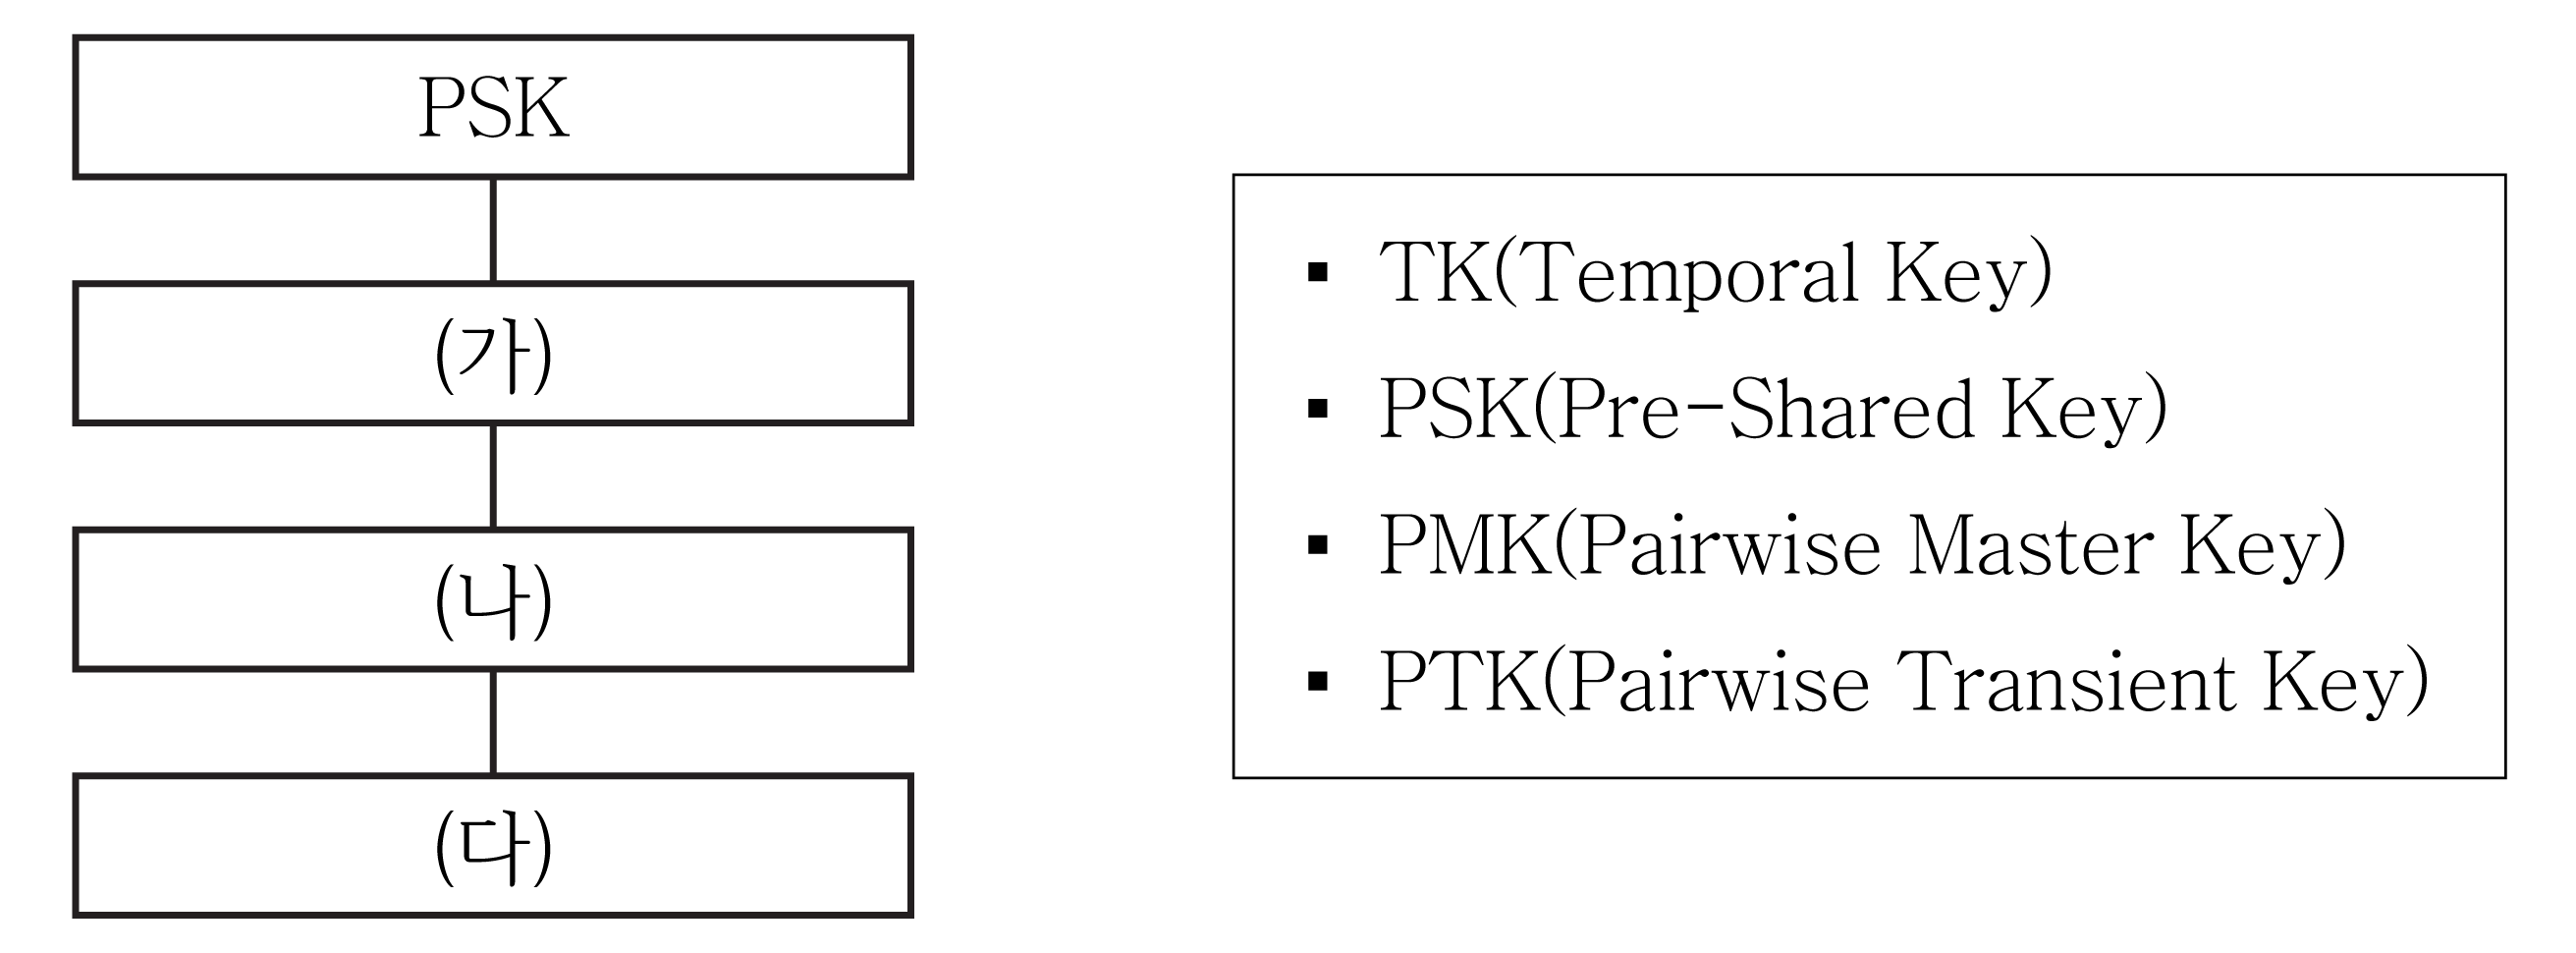
7.IEEE 802.11i 키 관리의 쌍별 키 계층을 바르게 나열한 것은?
(가) (나) (다)
- ①PMK TK PTK
- ②PMK PTK TK
- ③PTK TK PMK
- ④PTK PMK TK
정답 보기
정답 ② · 해설 보기
8.CC(Common Criteria)의 보증 요구사항(Assurance Requirements)에 해당하는 것은?
- ①개발
- ②암호 지원
- ③식별과 인증
- ④사용자 데이터 보호
정답 보기
정답 ① · 해설 보기
9.다음 /etc/passwd 파일 내용에 대한 설명으로 옳지 않은 것은?
root | : | x | : | 0 | : | 0 | : | root | : | /root | : | /bin/bash |
㉠ | | | | ㉡ | | | | | | ㉢ | | ㉣ |
- ①㉠은 사용자 ID이다.
- ②㉡은 UID 정보이다.
- ③㉢은 사용자 홈 디렉터리 경로이다.
- ④㉣은 패스워드가 암호화되어 /bin/bash 경로에 저장되어 있음을 의미한다.
정답 보기
정답 ④ · 해설 보기
10.리눅스에서 설정된 umask 값이 027일 때, 생성된 디렉터리의 기본접근 권한으로 옳은 것은?
- ①drw-r-----
- ②d---r--rw-
- ③drwxr-x---
- ④d---r-xrwx
정답 보기
정답 ③ · 해설 보기
11.역공학을 위해 로우레벨 언어에서 하이레벨 언어로 변환할 목적을 가진 도구는?
- ①디버거(Debugger)
- ②디컴파일러(Decompiler)
- ③패커(Packer)
- ④어셈블러(Assembler)
정답 보기
정답 ② · 해설 보기
12.위험 평가 방법에 대한 설명으로 옳지 않은 것은?
- ①정성적 위험 평가는 자산에 대한 화폐가치 식별이 어려운 경우 이용한다.
- ②정량적 분석법에는 델파이법, 시나리오법, 순위결정법, 브레인스토밍 등이 있다.
- ③정성적 분석법은 위험 평가 과정과 측정기준이 주관적이어서 사람에 따라 결과가 달라질 수 있다.
- ④정량적 위험 평가 방법에 의하면 연간 기대 손실은 위협이 성공했을 경우의 예상 손실액에 그 위협의 연간 발생률을 곱한 값이다.
정답 보기
정답 ② · 해설 보기
13.「개인정보 보호법」 제30조(개인정보 처리방침의 수립 및 공개)에 따라 개인정보처리자가 정해야 하는 ‘개인정보 처리방침’에 포함되는 사항이 아닌 것은?
- ①개인정보의 처리 목적
- ②개인정보의 처리 및 보유 기간
- ③정보주체와 법정대리인의 권리ㆍ의무 및 그 행사방법에 관한 사항
- ④개인정보처리자의 성명 또는 개인정보를 활용하는 부서의 명칭과 전화번호 등 연락처
정답 보기
정답 ④ · 해설 보기
14.「개인정보 보호법」 제4조(정보주체의 권리)에 따른 정보주체의 권리가 아닌 것은?
- ①개인정보의 처리에 관한 정보를 제공받을 권리
- ②개인정보의 처리 정지, 정정ㆍ삭제 및 파기를 요구할 권리
- ③개인정보의 처리로 인하여 발생한 피해를 신속하고 공정한 절차에 따라 구제받을 권리
- ④완전히 자동화된 개인정보 처리에 따른 결정을 승인하거나 그에 대한 회복 등을 요구할 권리
정답 보기
정답 ④ · 해설 보기
15.증거물의 “획득 → 이송 → 분석 → 보관 → 법정 제출” 과정에 대한 추적성을 보장하기 위하여 준수해야 하는 원칙은?
- ①연계 보관성의 원칙
- ②정당성의 원칙
- ③재현의 원칙
- ④무결성의 원칙
정답 보기
정답 ① · 해설 보기
16.128비트 키를 이용한 AES 알고리즘 연산 수행에 필요한 내부 라운드 수는?
- ①10
- ②12
- ③14
- ④16
정답 보기
정답 ① · 해설 보기
17.SSL에서 기밀성과 메시지 무결성을 제공하기 위해 단편화, 압축, MAC 첨부, 암호화를 수행하는 프로토콜은?
- ①경고 프로토콜
- ②레코드 프로토콜
- ③핸드셰이크 프로토콜
- ④암호 명세 변경 프로토콜
정답 보기
정답 ② · 해설 보기
18.「정보통신망 이용촉진 및 정보보호 등에 관한 법률」 제45조(정보통신망의 안정성 확보 등)에서 정보보호지침에 포함되어야 하는 사항으로 명시적으로 규정한 것이 아닌 것은?
- ①정보통신망연결기기등의 정보보호를 위한 물리적 보호조치
- ②정보의 불법 유출⋅위조⋅변조⋅삭제 등을 방지하기 위한 기술적 보호조치
- ③정보통신망의 지속적인 이용이 가능한 상태를 확보하기 위한 기술적⋅물리적 보호조치
- ④정보통신망의 안정 및 정보보호를 위한 인력⋅조직⋅경비의 확보 및 관련 계획수립 등 관리적 보호조치
정답 보기
정답 ① · 해설 보기
19.다음에서 설명하는 ISMS-P의 단계는?
○ 조직의 업무특성에 따라 정보자산 분류기준을 수립하여 관리체계 범위 내 모든 정보자산을 식별ㆍ분류하고, 중요도를 산정한 후 그 목록을 최신으로 관리하여야 한다.
○ 관리체계 전 영역에 대한 정보서비스 및 개인정보 처리 현황을 분석하고 업무 절차와 흐름을 파악하여 문서화하며, 이를 주기적으로 검토하여 최신성을 유지하여야 한다.
○ 위험 평가 결과에 따라 식별된 위험을 처리하기 위하여 조직에 적합한 보호대책을 선정하고, 보호대책의 우선순위와 일정ㆍ담당자ㆍ예산 등을 포함한 이행계획을 수립하여 경영진의 승인을 받아야 한다.
- ①위험 관리
- ②관리체계 운영
- ③관리체계 기반 마련
- ④관리체계 점검 및 개선
정답 보기
정답 ① · 해설 보기
20.디지털 콘텐츠의 불법 복제와 유포를 막고 저작권 보유자의 이익과 권리를 보호해 주는 기술은?
- ①PGP(Pretty Good Privacy)
- ②IDS(Intrusion Detection System)
- ③DRM(Digital Rights Management)
- ④PIMS(Personal Information Management System)
정답 보기
정답 ③ · 해설 보기