9급 국가직 정보시스템 보안 2017년 기출문제 PDF
시행 2017-04-08 · 책형 나 · 20문항 · 2쪽 · 217KB · 출처 인사혁신처 공개 원본
수록 문항
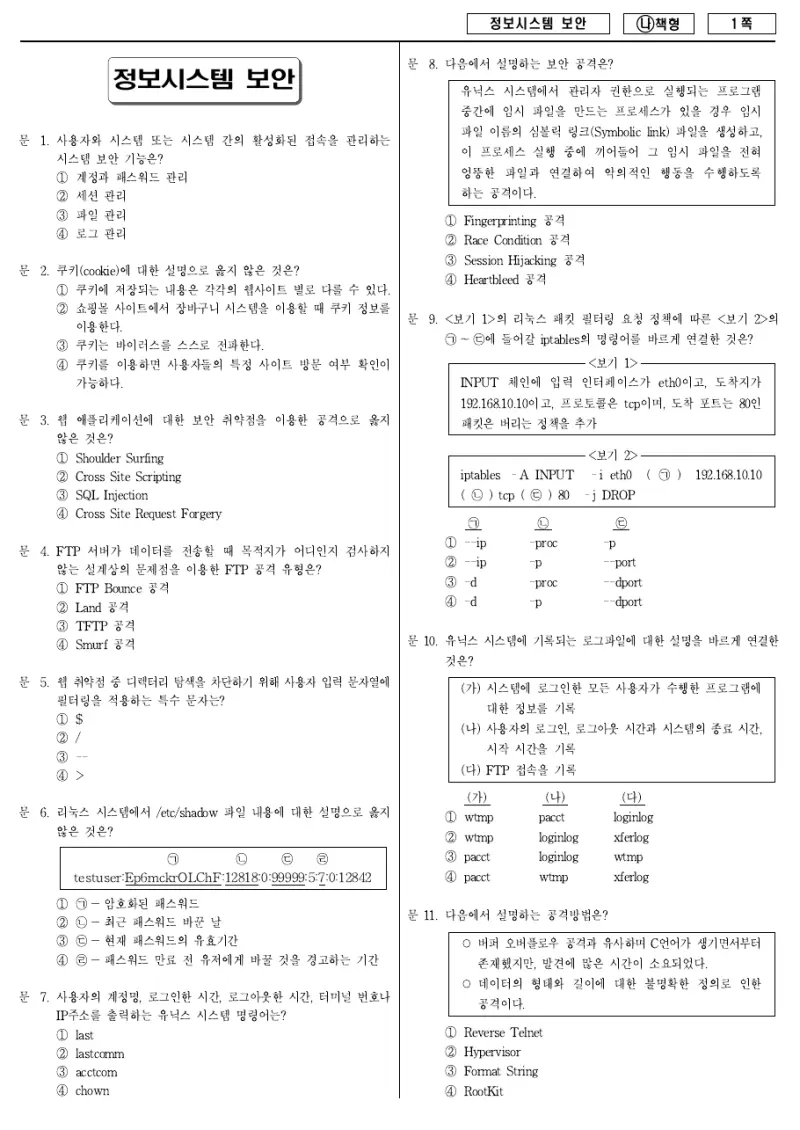
- 사용자와 시스템 또는 시스템 간의 활성화된 접속을 관리하는 시스템 보안 …
- 쿠키(cookie)에 대한 설명으로 옳지 않은 것은?
- 웹 애플리케이션에 대한 보안 취약점을 이용한 공격으로 옳지 않은 것은?
- FTP 서버가 데이터를 전송할 때 목적지가 어디인지 검사하지 않는 설계상…
- 웹 취약점 중 디렉터리 탐색을 차단하기 위해 사용자 입력 문자열에 필터링…
- 6. 리눅스 시스템에서 /etc/shadow 파일 내용에 대한 설명으로 …
- 사용자의 계정명, 로그인한 시간, 로그아웃한 시간, 터미널 번호나 IP주…
- 다음에서 설명하는 보안 공격은? 유닉스 시스템에서 관리자 권한으로 실행되…
- <보기 1>의 리눅스 패킷 필터링 요청 정책에 따른 <보기 2>의 ㉠ ~…
- 유닉스 시스템에 기록되는 로그파일에 대한 설명을 바르게 연결한 것은? (…
- 다음에서 설명하는 공격방법은? ○ 버퍼 오버플로우 공격과 유사하며 C언어…
- 유닉스 시스템의 디렉터리별 역할에 대한 설명을 바르게 연결한 것은? (가…
- 윈도우즈 시스템 명령창에서 netstat -an 명령을 수행한 결과의 일…
- OWASP(Open Web Application Security Proj…
- 리눅스 시스템의 umask 값에 따라 생성된 파일의 접근 권한이 ‘-rw…
- 윈도우즈 시스템이 동작하기 위한 프로세스와 그에 대한 설명을 바르게 연결…
- 버퍼 오버플로우 공격의 대응방법 중 스택에서 실행 권한을 제거해 스택에 …
- 전자우편서비스 관련 프로토콜에 대한 설명으로 옳지 않은 것은?
- 디지털 포렌식에서 데이터베이스에 있는 대량의 숫자 정보의 무결성 및 정확…
- Cross Site Scripting(XSS) 공격유형에 해당하지 않는 …
9급 국가직 정보시스템 보안 다른 연도 PDF
인사혁신처 공개 원본을 그대로 제공합니다. 정답과 문항별 해설은 2017년 회차 페이지에서 확인하세요.