1.
보안 공격 유형 중 소극적 공격으로 옳은 것은?
- ①트래픽 분석(traffic analysis)
- ②재전송(replaying)
- ③변조(modification)
- ④신분 위장(masquerading)
정답 보기
정답 ① · 해설 보기
시행 2016-06-18 · 책형 A · 20문항 · 출처: 인사혁신처 공개 기출(공공데이터포털, 이용허락 제한 없음)
정답 ① · 해설 보기
정답 ③ · 해설 보기
○ 사용자에 대한 공개키 인증서를 생성하고 이를 발급한다.○ 필요 시 사용자 인증서에 대한 갱신 및 폐기 기능을 수행한다.○ 인증서 폐기 목록(certificate revocation list)을 작성한다.
정답 ③ · 해설 보기
( ㉠ )은(는) 디지털 콘텐츠를 구매할 때 구매자의 정보를 삽입하여 불법 배포 발견 시 최초의 배포자를 추적할 수 있게 하는 기술이다.( ㉡ )은(는) 원본의 내용을 왜곡하지 않는 범위 내에서 사용자가 인식하지 못하도록 저작권 정보를 디지털 콘텐츠에 삽입하는 기술이다.
정답 ④ · 해설 보기
ㄱ. 코드북(codebook)이라 하며, 가장 간단하게 평문을 동일한 크기의 평문블록으로 나누고 키로 암호화하여 암호블록을 생성한다.ㄴ. 현재의 평문블록과 바로 직전의 암호블록을 XOR한 후 그 결과를 키로 암호화하여 암호블록을 생성한다.ㄷ. 각 평문블록별로 증가하는 서로 다른 카운터 값을 키로 암호화하고 평문블록과 XOR하여 암호블록을 생성한다.
정답 ④ · 해설 보기
정답 ① · 해설 보기
ㄱ. 특정 함수의 호출이 완료되면 조작된 반환 주소인 공격 쉘 코드의 주소가 반환된다.ㄴ. 루트 권한으로 실행되는 프로그램 상에서 특정 함수의 스택 버퍼를 오버플로우시켜서 공격 쉘 코드가 저장되어 있는 버퍼의 주소로 반환 주소를 변경한다.ㄷ. 공격 쉘 코드를 버퍼에 저장한다.ㄹ. 공격 쉘 코드가 실행되어 루트 권한을 획득하게 된다.
정답 ③ · 해설 보기
정답 ④ · 해설 보기
정답 ② · 해설 보기
정답 ③ · 해설 보기
정답 ④ · 해설 보기
정답 ② · 해설 보기
개인정보는 이용 목적상 필요한 범위 내에서 개인정보의 정확성, 완전성, 최신성이 확보되어야 한다.
정답 ② · 해설 보기
정답 ③ · 해설 보기
ㄱ. 메시지가 중간에서 복제·추가·수정되거나 순서가 바뀌거나 재전송됨이 없이 그대로 전송되는 것을 보장한다.ㄴ. 비인가된 접근으로부터 데이터를 보호하고 인가된 해당 개체에 적합한 접근 권한을 부여한다.ㄷ. 송·수신자 간에 전송된 메시지에 대해서, 송신자는 메시지 송신 사실을, 수신자는 메시지 수신 사실을 부인하지 못하도록 한다.
정답 ④ · 해설 보기
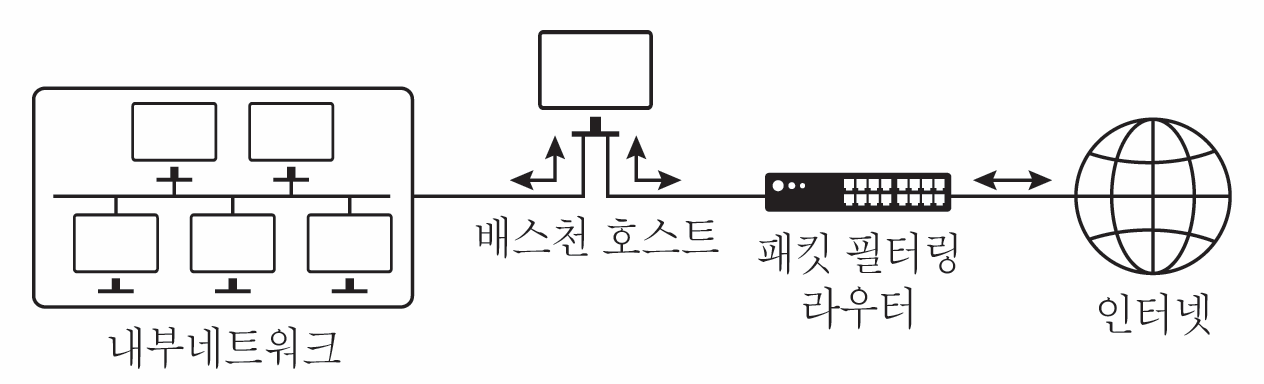
○ 인터넷에서 내부네트워크로 전송되는 패킷을 패킷 필터링 라우터에서 필터링함으로써 1차 방어를 수행한다.○ 배스천 호스트에서는 필터링 된 패킷을 프록시와 같은 서비스를 통해 2차 방어 후 내부네트워크로 전달한다.
정답 ④ · 해설 보기
정답 ② · 해설 보기
ㄱ. 시스템에 관한 전문적인 지식을 가진 전문가 집단을 구성하고 토론을 통해 정보시스템이 직면한 다양한 위협과 취약성을 분석하는 방법이다.ㄴ. 자산의 가치 분석, 위협 분석, 취약점 분석을 수행하여 위험을 분석하는 방법이다.ㄷ. 표준화된 보호대책의 세트를 체크리스트 형태로 구현하여 이를 기반으로 보호대책을 식별하는 방법이다.
정답 ④ · 해설 보기
정답 ② · 해설 보기
정답 ① · 해설 보기