1.
정보통신망 등의 침해사고에 대응하기 위해 기업이나 기관의 업무 관할 지역 내에서 침해사고의 접수 및 처리 지원을 비롯해 예방, 피해 복구 등의 임무를 수행하는 조직은?
- ①CISO
- ②CERT
- ③CPPG
- ④CPO
정답 보기
정답 ② · 해설 보기
시행 2019-06-15 · 책형 A · 20문항 · 출처: 인사혁신처 공개 기출(공공데이터포털, 이용허락 제한 없음)
정답 ② · 해설 보기
개인정보 침해, 누설, 도용을 방지하기 위한 물리적·조직적·기술적인 안전조치를 확보해야 한다.
정답 ④ · 해설 보기
정답 ④ · 해설 보기
정답 ② · 해설 보기
정답 ② · 해설 보기
정답 ③ · 해설 보기
정답 ③ · 해설 보기
( ㉠ ) 공간은 물리적으로 파일에 할당된 공간이지만 논리적으로 사용할 수 없는 낭비 공간이기 때문에, 공격자가 의도적으로 정보를 은닉할 가능성이 있다. 또한, 이전에 저장되었던 데이터가 남아 있을 가능성이 있어 파일 복구와 삭제된 파일의 파편 조사에 활용할 수 있다. 이 때, 디지털 포렌식의 파일 ( ㉡ ) 과정을 통해 디스크 내 비구조화된 데이터 스트림을 식별하고 의미 있는 내용을 추출할 수 있다.
정답 ④ · 해설 보기
정답 ① · 해설 보기
정답 ④ · 해설 보기
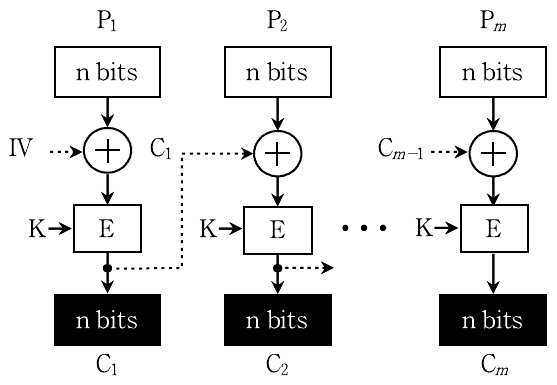
E: 암호화 K: 암호화 키P1, P2,..., Pm: 평문 블록 C1, C2,..., Cm: 암호 블록IV: 초기화 벡터 : XOR
정답 ② · 해설 보기
정답 ① · 해설 보기
군사용 보안구조의 요구사항을 충족시키기 위해 개발된 최초의 수학적 모델로 알려져 있다. 불법적 파괴나 변조보다는 정보의 기밀성 유지에 초점을 두고 있다. ‘상위레벨 읽기금지 정책(No-Read-Up Policy)’을 통해 인가받은 비밀 등급이 낮은 주체는 높은 보안 등급의 정보를 열람할 수 없다. 또한, 인가받은 비밀 등급 이하의 정보 수정을 금지하는 ‘하위레벨 쓰기금지 정책(No-Write-Down Policy)’을 통해 비밀 정보의 유출을 차단한다.
정답 ② · 해설 보기
정답 ③ · 해설 보기
정답 ① · 해설 보기
정답 ① · 해설 보기
정답 ② · 해설 보기
정답 ② · 해설 보기
정답 ④ · 해설 보기
정답 ④ · 해설 보기