9급 지방직 정보보호론 2025년 기출문제

시행 2025-06-21 · 책형 B · 20문항 · 출처: 인사혁신처 공개 기출(공공데이터포털, 이용허락 제한 없음)

전체 풀기 (시험 모드)원본 PDF 받기2025 9급 지방직 전과목
1.
정보보호에 대한 설명으로 옳지 않은 것은?
정보보호론
  1. ①정보자산을 여러 가지 위협으로부터 보호하는 것이다.
  2. ②정보보호의 범위에는 사이버안전이 포함될 수 없다.
  3. ③정보의 가용성과 보안 측면에서 정보보호는 정보의 활용과 정보의 통제 사이에서 균형 감각을 갖는 행위이다.
  4. ④정보보호의 대상이 되는 자산에는 소프트웨어, 하드웨어, 데이터, 인적자원이 포함될 수 있다.
정답 보기

정답 ② · 해설 보기

2.
포트 스캔에 대한 설명으로 옳지 않은 것은?
정보보호론
  1. ①분석 대상 시스템에 어떤 서비스가 제공되고 있는지 확인하기 위한 정보수집 방법이다.
  2. ②포트 번호는 0 ~ 65,535까지이며, 이 중 0 ~ 1,023은 잘 알려진 포트(well-known port)라고 한다.
  3. ③Nmap은 오픈소스 기반 포트 스캔 도구이다.
  4. ④TCP 포트 스캔 시 닫혀 있는 포트로부터 ICMP port Unreachable 패킷이 수신된다.
정답 보기

정답 ④ · 해설 보기

3.
(가), (나)에 해당하는 정보보호 서비스를 바르게 연결한 것은?
메일 내용에 암호를 적용함으로써
(가)
을 제공할 수 있고, 메일에 전자서명을 적용함으로써
(나)
을/를 제공할 수 있다.
(가) (나)
정보보호론
  1. ①기밀성 가용성
  2. ②기밀성 부인방지
  3. ③가용성 기밀성
  4. ④가용성 인증
정답 보기

정답 ② · 해설 보기

4.
(가)에 들어갈 용어는?
○
(가)
은/는 1989년에 처음 등장한 것으로 알려져 있고 이후 2006년경에 GPCode라는
(가)
이/가 등장하였다.
○ 최근의
(가)
은/는 공격자의 개인키를 모르면 사실상 풀 수 없는 암호 알고리즘을 사용한다.
정보보호론
  1. ①웜
  2. ②바이러스
  3. ③랜섬웨어
  4. ④DDoS
정답 보기

정답 ③ · 해설 보기

5.
(가), (나)에 해당하는 악성코드를 바르게 연결한 것은?
(가) DDoS 공격 시 지정된 공격을 수행하도록 하는 악성코드
(나) 사용자의 동의 없이 설치되어 사용자 또는 컴퓨터의 정보를 수집하여 전송하는 악성코드
(가) (나)
정보보호론
  1. ①봇 스파이웨어
  2. ②봇 애드웨어
  3. ③루트킷 스파이웨어
  4. ④루트킷 애드웨어
정답 보기

정답 ① · 해설 보기

6.
VPN에서 사용하는 프로토콜이 아닌 것은?
정보보호론
  1. ①IGMP
  2. ②IPSec
  3. ③L2TP
  4. ④PPTP
정답 보기

정답 ① · 해설 보기

7.
(가)에 들어갈 용어는?
윈도우 운영체제에서 SAM이 사용자의 로그인 입력 정보(사용자 계정과 패스워드)와 SAM 데이터베이스 정보의 일치 여부를 확인하여 SRM에게 알리면 인증된 사용자에게 고유한
(가)
가 부여된다. 또 SRM은
(가)
를 기반으로 파일이나 디렉토리에 접근을 허용할지 여부를 결정하고 이에 대한 감사 메시지를 생성한다.
정보보호론
  1. ①GID
  2. ②SID
  3. ③SetUID
  4. ④SSID
정답 보기

정답 ② · 해설 보기

8.
위험 처리 방법에 대한 설명으로 옳은 것은?
정보보호론
  1. ①위험 수용: 위험에 처한 자산의 구조나 사용을 변경한다.
  2. ②위험 감소: 위험을 발생시키는 행위나 시스템을 수행하지 않는다.
  3. ③위험 전가: 위험에 대응하여 보험을 들거나 다른 기관과 계약을 맺는다.
  4. ④위험 회피: 현재의 위험을 받아들이고 잠재적 손실 비용을 감수한다.
정답 보기

정답 ③ · 해설 보기

9.
공개키 암호 알고리즘이 아닌 것은?
정보보호론
  1. ①RSA
  2. ②타원곡선암호
  3. ③배낭암호
  4. ④A5/1
정답 보기

정답 ④ · 해설 보기

10.
다음에서 설명하는 보안 솔루션은?
○ 조직 내 중요한 자료가 외부로 유출되는 것을 막는다.
○ 사용자의 다양한 데이터 전송 수단인 USB 메모리 등과 같은 이동식 저장 매체, 이메일과 같은 네트워크 등을 제어한다.
정보보호론
  1. ①DRM
  2. ②DLP
  3. ③IPS
  4. ④SIEM
정답 보기

정답 ② · 해설 보기

11.
다음 문제가 모두 해결된 블록암호 운용 모드는?
○ 평문 블록이 동일하면 암호문 블록이 같아지는 문제
○ 암호문 블록에 오류가 발생하면 다음 블록의 복호화에 오류가 전파되는 문제
정보보호론
  1. ①ECB(Electronic CodeBook)
  2. ②OFB(Output FeedBack)
  3. ③CFB(Cipher FeedBack)
  4. ④CBC(Cipher Block Chaining)
정답 보기

정답 ② · 해설 보기

12.
다음에서 설명하는 블루투스 취약점 공격은?
블루투스 장비 간의 취약한 연결 관리를 악용한 공격으로, 공격 장치와 공격 대상 장치를 연결하여 공격 대상 장치에서 임의의 동작을 실행한다. 블루투스 기기가 한 번 연결된 이후에는 다시 연결하지 않아도 자동으로 연결되는 인증 취약점을 이용한 공격이다.
정보보호론
  1. ①블루버그(bluebug)
  2. ②블루재킹(bluejacking)
  3. ③블루프린팅(blueprinting)
  4. ④블루스나프(bluesnarf)
정답 보기

정답 ① · 해설 보기

13.
유럽의 GDPR(General Data Protection Regulation)에 따른 정보주체의 권리가 아닌 것은?
정보보호론
  1. ①개인정보의 처리에 대한 차단/제한을 요구할 권리
  2. ②개인정보를 본인 또는 다른 사업자에게 전송하도록 요구할 권리
  3. ③개인정보의 삭제를 요구할 권리
  4. ④프로파일링 등 자동으로 이루어지는 모든 의사결정에 대해 거부할 권리
정답 보기

정답 ④ · 해설 보기

14.
안티 리버싱 기법에 해당하는 것만을 모두 고르면?
ㄱ. 난독화
ㄴ. 스택 실드
ㄷ. 안티 디버깅
ㄹ. 카나리아
정보보호론
  1. ①ㄱ, ㄷ
  2. ②ㄱ, ㄹ
  3. ③ㄴ, ㄷ
  4. ④ㄴ, ㄹ
정답 보기

정답 ① · 해설 보기

15.
「개인정보 보호법」상 개인정보의 파기에 대한 설명으로 옳지 않은 것은?
정보보호론
  1. ①개인정보처리자는 보유기간의 경과, 개인정보의 처리 목적 달성, 가명정보의 처리 기간 경과 등 그 개인정보가 불필요하게 되었을 때에는 지체 없이 그 개인정보를 파기하여야 한다. 다만, 다른 법령에 따라 보존하여야 하는 경우에는 그러하지 아니하다.
  2. ②개인정보처리자가 개인정보를 파기할 때에는 복구 또는 재생되지 아니하도록 조치하여야 한다.
  3. ③개인정보처리자가 개인정보를 파기하지 아니하고 다른 법령에 따라 보존하여야 하는 경우에는 해당 개인정보 또는 개인정보파일을 다른 개인정보와 분리하여서 저장ㆍ관리하여야 한다.
  4. ④개인정보의 파기방법 및 절차 등에 필요한 사항은 총리령으로 정한다.
정답 보기

정답 ④ · 해설 보기

16.
다중문자 암호 방식에 해당하는 것만을 모두 고르면?
ㄱ. 비즈네르(Vigenère) 암호
ㄴ. 시저(Caesar) 암호
ㄷ. 플레이페어(Playfair) 암호
ㄹ. 아핀(Affine) 암호
정보보호론
  1. ①ㄱ, ㄷ
  2. ②ㄱ, ㄹ
  3. ③ㄴ, ㄷ
  4. ④ㄴ, ㄹ
정답 보기

정답 ① · 해설 보기

17.
「개인정보 보호법」상 개인정보처리자가 개인정보의 제3자 제공과 관련하여 정보주체에게 동의를 받을 때 정보주체에게 알려야 하는 사항이 아닌 것은?
정보보호론
  1. ①개인정보를 제공받는 자의 개인정보 이용 목적
  2. ②동의에 따른 이익이 있는 경우에는 그 이익의 내용
  3. ③동의를 거부할 권리가 있다는 사실 및 동의 거부에 따른 불이익이 있는 경우에는 그 불이익의 내용
  4. ④개인정보를 제공받는 자의 개인정보 보유 및 이용 기간
정답 보기

정답 ② · 해설 보기

18.
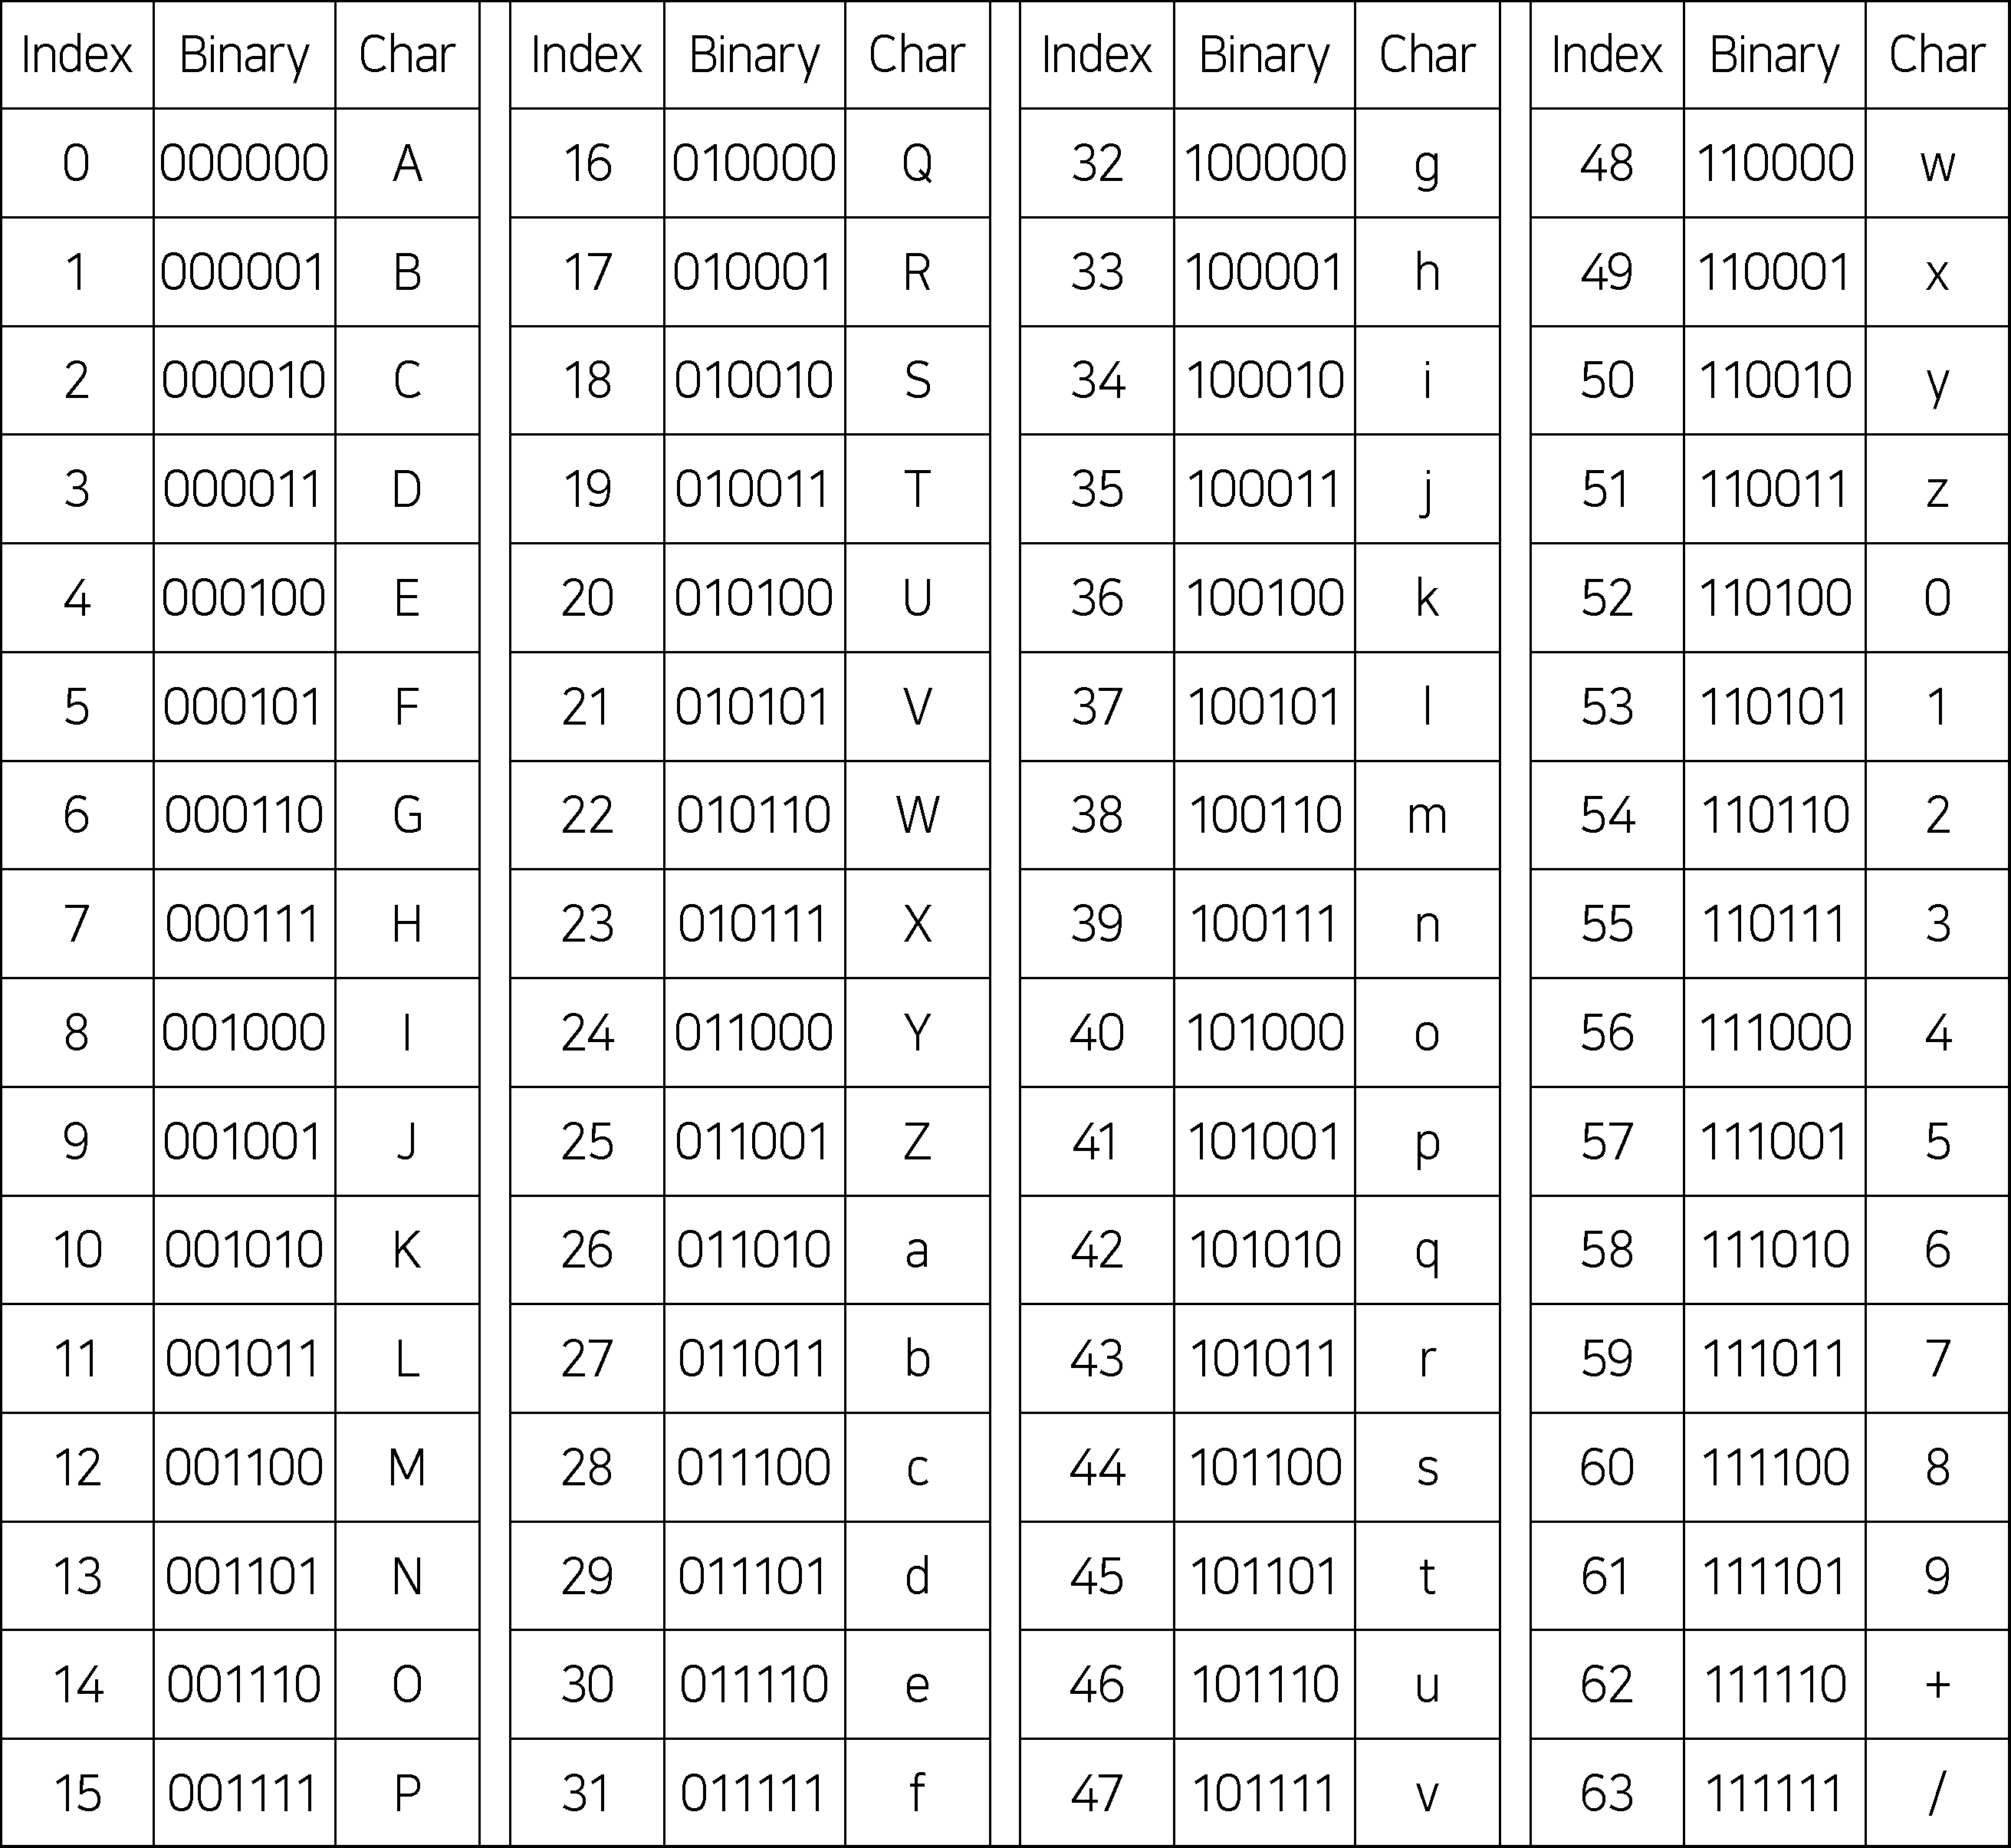
다음 표를 이용하여 24비트 입력 ‘01000001 01000010 01000011’에 Base64 부호화를 적용할 때, 출력되는 문자열은?
정보보호론
  1. ①YWJj
  2. ②Q0JB
  3. ③QUJD
  4. ④Y2Jh
정답 보기

정답 ③ · 해설 보기

19.
개인정보 가명 처리 세부기술에 대한 설명으로 옳지 않은 것은?
정보보호론
  1. ①총계 처리는 평균값, 최댓값, 최솟값, 최빈값, 중간값 등으로 처리한다.
  2. ②일반 라운딩은 올림, 내림, 반올림 등의 기준을 적용하여 집계 처리하는 방법으로, 일반적으로 세세한 정보보다는 전체 통계정보가 필요한 경우 많이 사용한다.
  3. ③로컬 일반화는 전체 정보집합물 중 특정 열 항목(들)에서 특이한 값을 가지거나 분포상의 특이성으로 인해 식별성이 높아지는 경우 해당 부분만 일반화를 적용하여 식별성을 낮추는 방법이다.
  4. ④순서보존 암호화는 원문에 대한 암호화의 적용만 가능하고 암호문에 대한 복호화 적용이 불가능한 암호화 기법이다.
정답 보기

정답 ④ · 해설 보기

20.
S/MIME에서 사용하는 암호 알고리즘과 기능을 옳게 짝지은 것은?
정보보호론
  1. ①DSS - 전자서명
  2. ②ElGamal - 메시지 인증
  3. ③AES - 전자서명과 세션키 암호화
  4. ④RSA - 메시지 암호화
정답 보기

정답 ① · 해설 보기