9급 지방직 정보보호론 2024년 기출문제 PDF
시행 2024-06-22 · 책형 C · 20문항 · 2쪽 · 97KB · 출처 인사혁신처 공개 원본
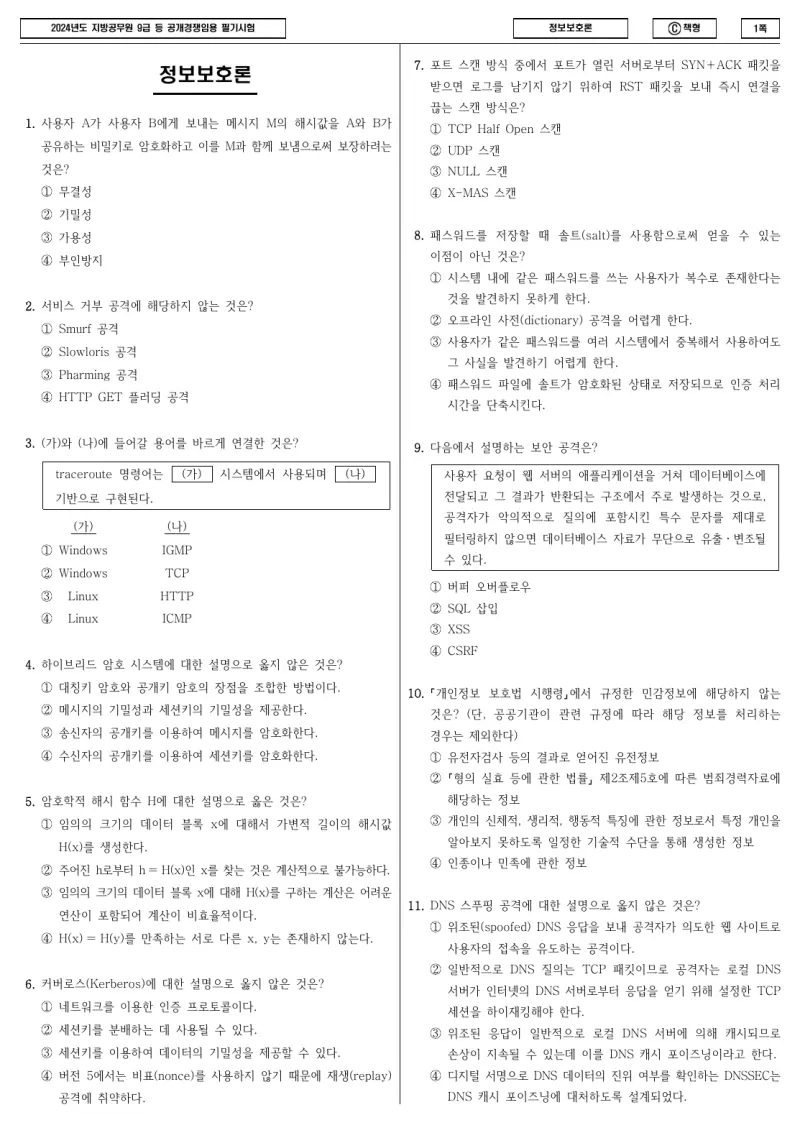
수록 문항
- 사용자 A가 사용자 B에게 보내는 메시지 M의 해시값을 A와 B가 공유하…
- 서비스 거부 공격에 해당하지 않는 것은?
- (가)와 (나)에 들어갈 용어를 바르게 연결한 것은? traceroute…
- 하이브리드 암호 시스템에 대한 설명으로 옳지 않은 것은?
- 암호학적 해시 함수 H에 대한 설명으로 옳은 것은?
- 커버로스(Kerberos)에 대한 설명으로 옳지 않은 것은?
- 포트 스캔 방식 중에서 포트가 열린 서버로부터 SYN+ACK 패킷을 받으…
- 패스워드를 저장할 때 솔트(salt)를 사용함으로써 얻을 수 있는 이점이…
- 다음에서 설명하는 보안 공격은? 사용자 요청이 웹 서버의 애플리케이션을 …
- 「개인정보 보호법 시행령」에서 규정한 민감정보에 해당하지 않는 것은? (…
- DNS 스푸핑 공격에 대한 설명으로 옳지 않은 것은?
- (가)와 (나)에 들어갈 내용을 바르게 연결한 것은? 하트블리드(Hear…
- 정보보호제품 평가ㆍ인증제도에 대한 설명으로 옳지 않은 것은?
- 소켓은 통신의 한 종점을 추상화한 것으로, 통신 상대를 식별하기 위한 것…
- 개인정보 보호위원회의 「가명정보 처리 가이드라인」(2024. 2.)에 있…
- 「개인정보 보호법」에서 규정하고 있는 사항이 아닌 것은?
- 다음은 「OECD 프라이버시 프레임워크」(2013)에서 제시한 개인정보보…
- ISMS-P의 보호대책 요구사항 중 ‘외부자 보안’ 인증 항목에 해당하지…
- NIST 표준(FIPS 186)인 전자서명 표준(DSS)에 대한 설명으로…
- 「개인정보 보호법」 제31조(개인정보 보호책임자의 지정 등)에서 규정한 …
9급 지방직 정보보호론 다른 연도 PDF
인사혁신처 공개 원본을 그대로 제공합니다. 정답과 문항별 해설은 2024년 회차 페이지에서 확인하세요.