9급 지방직 정보보호론 2014년 기출문제 PDF
시행 2014-06-21 · 책형 A · 20문항 · 2쪽 · 261KB · 출처 인사혁신처 공개 원본
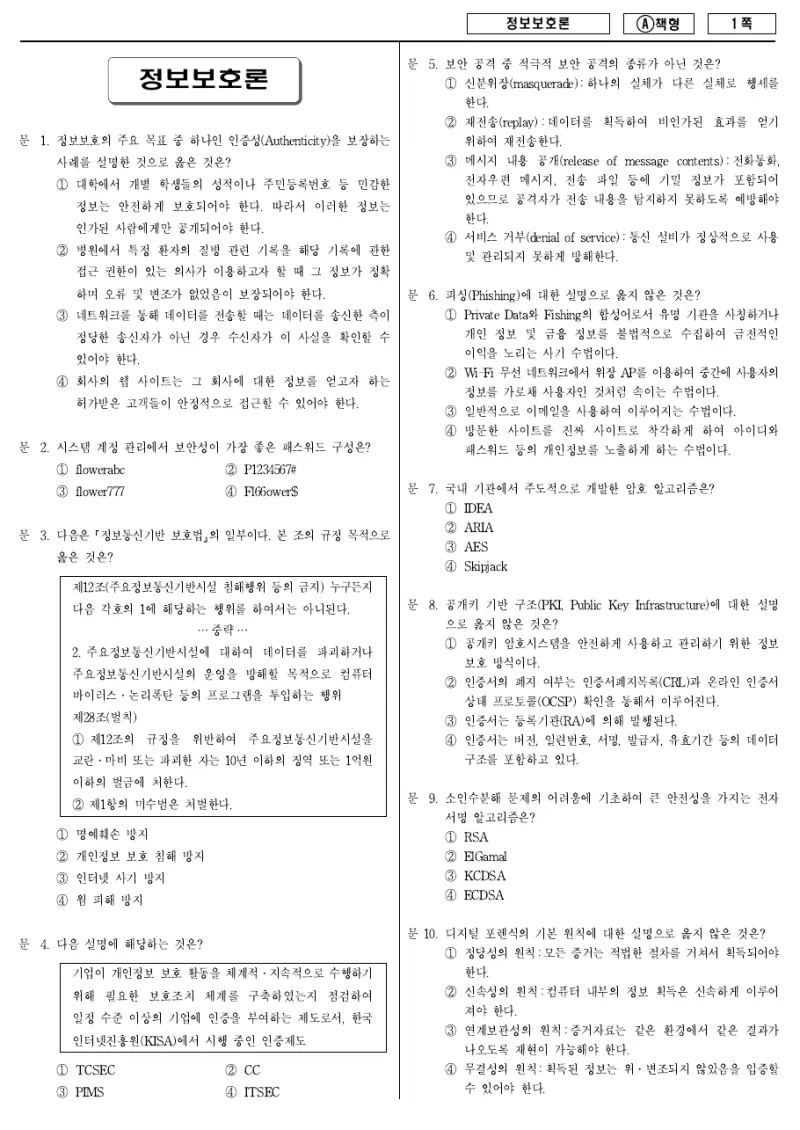
수록 문항
- 정보보호의 주요 목표 중 하나인 인증성(Authenticity)을 보장하…
- 시스템 계정 관리에서 보안성이 가장 좋은 패스워드 구성은?
- 다음은 「정보통신기반 보호법」의 일부이다. 본 조의 규정 목적으로 옳은 …
- 다음 설명에 해당하는 것은? 기업이 개인정보 보호 활동을 체계적·지속적으…
- 보안 공격 중 적극적 보안 공격의 종류가 아닌 것은?
- 피싱(Phishing)에 대한 설명으로 옳지 않은 것은?
- 국내 기관에서 주도적으로 개발한 암호 알고리즘은?
- 공개키 기반 구조(PKI, Public Key Infrastructure…
- 소인수분해 문제의 어려움에 기초하여 큰 안전성을 가지는 전자 서명 알고리…
- 디지털 포렌식의 기본 원칙에 대한 설명으로 옳지 않은 것은?
- 보안 공격에 대한 설명으로 옳지 않은 것은?
- 웹 브라우저와 웹 서버 간에 안전한 정보 전송을 위해 사용되는 암호화 방…
- 「정보통신망 이용촉진 및 정보보호 등에 관한 법률」상 정보통신서비스 제공…
- 「개인정보 보호법」상 자신의 개인정보 처리와 관련한 정보주체의 권리에 대…
- 침해사고가 발생하였을 경우 조직 내의 모든 사람들이 신속하게 대처하여 침…
- 다음 설명에 해당하는 블루투스 공격 방법은? 블루투스의 취약점을 이용하여…
- 데이터베이스 보안 요구사항 중 비기밀 데이터에서 기밀 데이터를 얻어내는 …
- 가상사설망의 터널링 기능을 제공하는 프로토콜에 대한 설명으로 옳은 것은?
- 미국의 NIST와 캐나다의 CSE가 공동으로 개발한 평가체계로 암호모듈의…
- MS Windows 운영체제 및 Internet Explorer의 보안 …
9급 지방직 정보보호론 다른 연도 PDF
인사혁신처 공개 원본을 그대로 제공합니다. 정답과 문항별 해설은 2014년 회차 페이지에서 확인하세요.