9급 지방직 정보보호론 2022년 기출문제 PDF
시행 2022-06-18 · 책형 A · 20문항 · 3쪽 · 172KB · 출처 인사혁신처 공개 원본
수록 문항
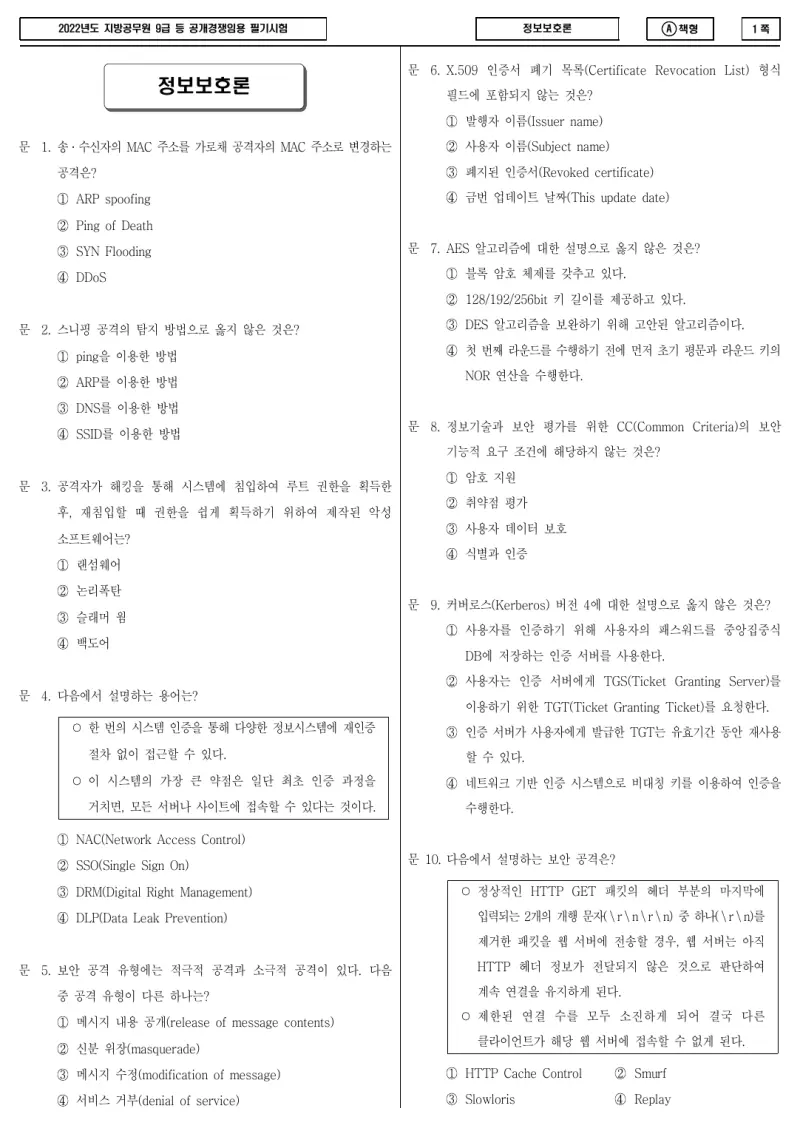
- 송·수신자의 MAC 주소를 가로채 공격자의 MAC 주소로 변경하는 공격은…
- 스니핑 공격의 탐지 방법으로 옳지 않은 것은?
- 공격자가 해킹을 통해 시스템에 침입하여 루트 권한을 획득한 후, 재침입할…
- 다음에서 설명하는 용어는? ○ 한 번의 시스템 인증을 통해 다양한 정보시…
- 보안 공격 유형에는 적극적 공격과 소극적 공격이 있다. 다음 중 공격 유…
- X.509 인증서 폐기 목록(Certificate Revocation L…
- AES 알고리즘에 대한 설명으로 옳지 않은 것은?
- 정보기술과 보안 평가를 위한 CC(Common Criteria)의 보안 …
- 커버로스(Kerberos) 버전 4에 대한 설명으로 옳지 않은 것은?
- 다음에서 설명하는 보안 공격은? ○ 정상적인 HTTP GET 패킷의 헤더…
- (가), (나)에 들어갈 접근통제 보안모델을 바르게 연결한 것은? (가)…
- 리눅스 시스템에서 umask값에 따라 새로 생성된 디렉터리의 접근 권한이…
- (가), (나)에 해당하는 침입차단시스템 동작 방식에 따른 분류를 바르게…
- IPSec에 대한 설명으로 옳지 않은 것은?
- 보안 공격에 대한 설명으로 옳지 않은 것은?
- 다음은 「지능정보화 기본법」 제6조(지능정보사회 종합계획의 수립)의 일부…
- 「개인정보 영향평가에 관한 고시」상 용어의 정의로 옳지 않은 것은?
- 「정보통신망 이용촉진 및 정보보호 등에 관한 법률」 제23조의4(본인확인…
- 메일 보안 기술에 대한 설명으로 옳지 않은 것은?
- (가) ~ (다)에 해당하는 트리형 공개키 기반 구조의 구성 기관을 바르…
9급 지방직 정보보호론 다른 연도 PDF
인사혁신처 공개 원본을 그대로 제공합니다. 정답과 문항별 해설은 2022년 회차 페이지에서 확인하세요.